El organismo confirmó que sus sistemas fueron blanco de una campaña informática detectada en octubre. Aunque varias aplicaciones tuvieron que desconectarse temporalmente, las autoridades aseguran que, hasta ahora, no han encontrado pruebas de una filtración generalizada de datos.
Bruselas, Bélgica, 19 de noviembre de 2026.- La Comisión Europea confirmó que fue blanco de una campaña de ciberataques asistida por inteligencia artificial (IA), detectada en octubre y dirigida contra los sistemas informáticos de su sede. El incidente obligó a adoptar medidas preventivas y desconectar temporalmente varias aplicaciones, mientras especialistas evalúan el alcance de la intrusión.
El portavoz de la Comisión, Thomas Regnier, informó que la actividad fue detectada el 22 de octubre y que una investigación inicial confirmó el uso indebido de una herramienta de IA. La institución aseguró que, hasta el momento, no ha encontrado pruebas de una filtración de datos que afecte al conjunto de su personal. Tampoco ha identificado a los responsables.
Es el primer ciberataque potenciado con IA reportado por la Unión Europea, integrada por 27 países.
Ciberataque a la Comisión Europea afectó aplicaciones internas
Como parte de la respuesta, la Comisión desconectó temporalmente varias aplicaciones para limitar los riesgos. Regnier señaló que la mayoría ya fueron restauradas, aunque no precisó cuáles ni detalló todos los sistemas comprometidos.
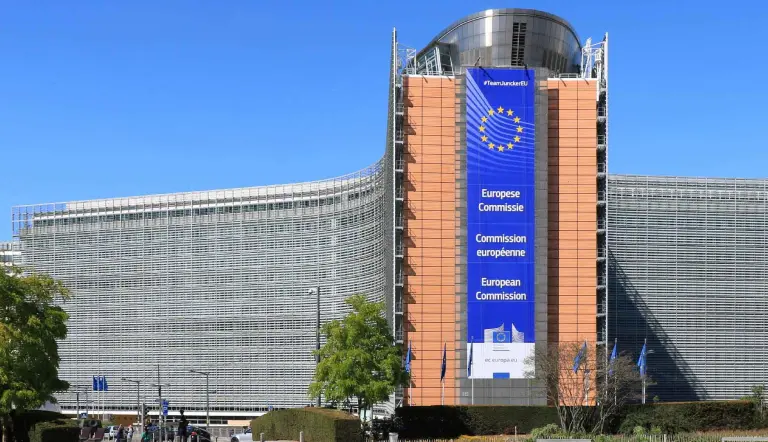
El ataque se prolongó durante al menos 10 días y afectó herramientas de traducción y reembolso, además de bases de datos relacionadas con salarios y hojas de horas. Sin embargo, el portavoz declinó confirmar esos detalles, por lo que el alcance exacto de las afectaciones continúa bajo investigación.
Euronews reportó interrupciones en Sysper, la plataforma interna de recursos humanos donde los funcionarios consultan sus salarios, solicitan vacaciones y bajas por enfermedad, registran jornadas laborales y se inscriben en cursos. El sistema volvió a funcionar el jueves, mientras que el régimen común de seguro de enfermedad todavía no estaba disponible, según una fuente citada por ese medio.
Los investigadores buscan determinar si los atacantes accedieron a la información almacenada en esas plataformas. Los sistemas de recursos humanos pueden contener datos sensibles, como nombres, niveles salariales, domicilios y datos de contacto. No obstante, la Comisión no ha confirmado que esa información haya sido sustraída.
Herramienta ARTEX genera advertencias por riesgos de ciberseguridad
Un funcionario de la Unión Europea señaló que los atacantes utilizaron ARTEX, una herramienta china de ciberseguridad basada en IA y diseñada para ayudar a las organizaciones a identificar vulnerabilidades en sus sistemas digitales. La tecnología habría sido empleada de manera indebida durante la campaña contra la Comisión.
La agencia CERT-EU, responsable de supervisar la seguridad digital de las instituciones comunitarias, ya había advertido sobre los riesgos asociados con la disponibilidad pública de ARTEX. En una publicación del 4 de noviembre, estimó que su adopción por actores peligrosos podría propiciar ataques automatizados más frecuentes, rápidos y escalables, además de elevar sus probabilidades de éxito.
El caso evidencia que herramientas de IA desarrolladas con fines defensivos también pueden aprovecharse para actividades ilícitas.
Unión Europea mantiene investigación y evalúa posibles daños
La Comisión Europea no ha atribuido el ataque a ningún país, grupo u organización. Tampoco se han informado incidentes similares contra las otras dos principales instituciones del bloque: el Consejo Europeo y el Parlamento Europeo. CERT-EU continúa trabajando para establecer qué sistemas fueron comprometidos y si hubo acceso no autorizado a información.

El incidente ocurre en un contexto de preocupación por la seguridad digital en Europa, donde se han registrado otros episodios de intrusión y hackeos durante octubre y noviembre. Regnier señaló que la Comisión ha observado numerosos ciberataques en distintas partes del mundo y recordó que ninguna institución está exenta de estos riesgos.
Lee también: Corea del Norte utiliza ciberataques para financiar su programa armamentístico; FBI la vincula con el robo a Binance
Aunque la mayoría de las aplicaciones afectadas fueron restablecidas, la investigación sigue abierta y el alcance total de los daños no está definido. Por ahora, las autoridades sostienen que no han detectado evidencia de una filtración generalizada de datos del personal, aunque continúan las revisiones para determinar si hubo accesos a sistemas específicos.
Información de medios.
MAMD